Kritická zranitelnost serverů. Jste v bezpečí?
- 22.10.2026
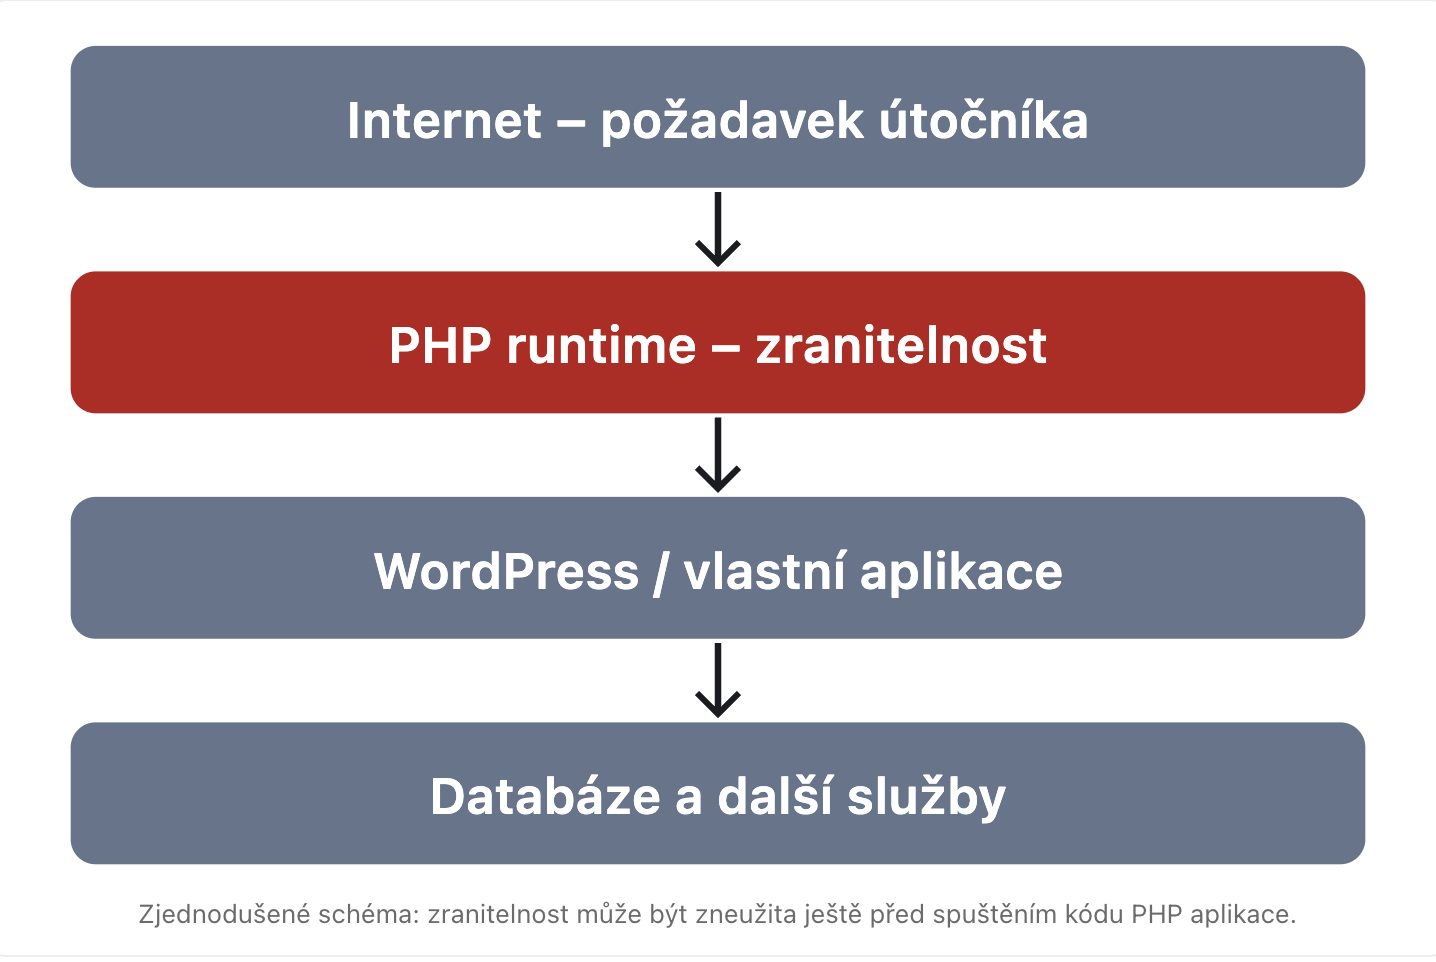
Ve středu 21. října 2026 byly předčasně zveřejněny dvě kritické zranitelnosti typu RCE, společně označované jako PHP2Shell. Dle CVSS 4.0 je na stupnici zranitelnosti 9,2/10.
Jde o:
- CVE-2026-109618: chyba při zpracování nedostatku paměti (out-of-memory).
- CVE-2026-109619: chyba při opakovaném využívání paměti mezi HTTP požadavky (use-after-free).
Útočník může za určitých okolností poslat speciálně připravený HTTP požadavek a docílit spuštění vlastního kódu na serveru, aniž by znal heslo nebo se musel přihlásit - může tak nejen číst a pozměňovat data na serveru, ale kompletně server ovládnout.
Velké množství institucí po celém světě servery odpojovali od internetu před potencionálním zneužitím a před aplikováním potřebných záplat.
Co to znamená pro vás a vaši organizaci?
Pokud servery spravujeme my (veryMedia s.r.o.) jste v bezpečí:-) Včerejší den jsme prováděli veškeré nutné úkony a bezpečnostní aktualizace dotčených serverů a aplikací.
Pokud vám vybrané služby či servery spravuje jiná organizace anebo je máte pod správou sami, dotazujte se na provedené záplaty.